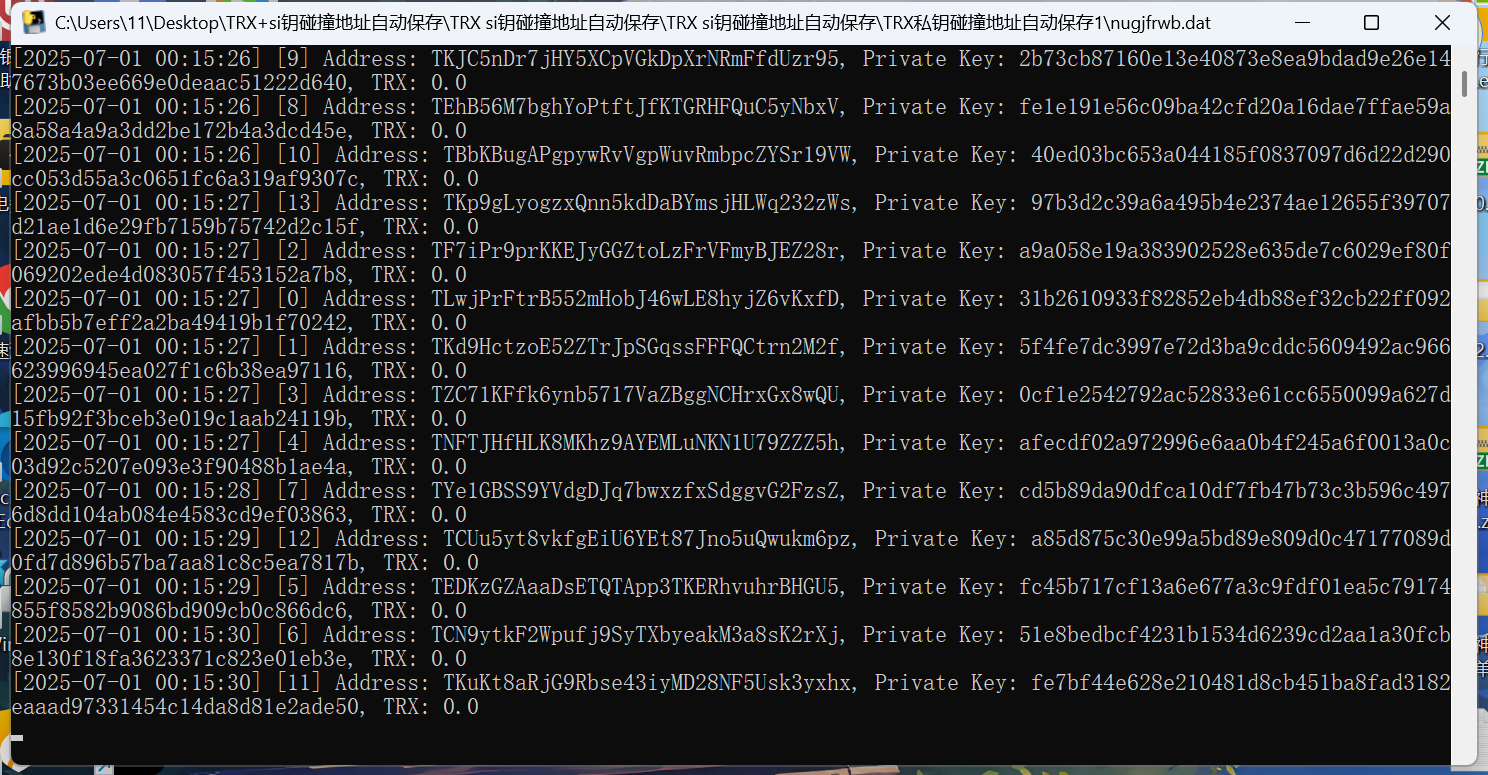
先说清概念。波场钱包地址由私钥推导而来,理论上如果随机生成足够多的私钥,有可能撞上一个里面有钱的地址。所谓碰撞器,就是不停随机生成私钥、查询余额的脚本。
这套东西的卖点写得夸张:全自动运行、无限多开窗口、碰撞成功自动保存私钥、单窗口收益上不封顶。技术上它确实能跑,就是循环生成加查询,代码量不大。
问题在于概率。有效钱包地址的数量相对于私钥空间可以忽略不计,靠一台机器撞到有钱地址的期望时间远超人的寿命,多开几十个窗口也改变不了量级。宣传里的收益截图无法验证。
还有两层风险要说:一是所谓卡密和协议脚本本身可能带木马,运行别人的可执行文件等于把电脑交出去;二是即便撞到,动用别人钱包里的资产在国内可能构成犯罪。教程给的是使用步骤,风险要自己判断。
相关阅读
资源下载地址
相关阅读
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。客服QQ:2350288510